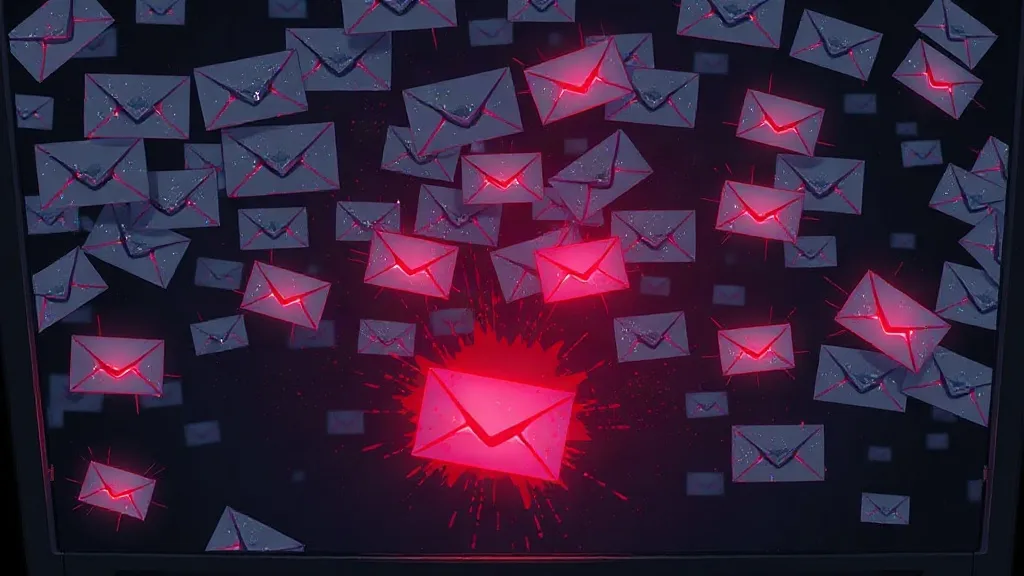
Sabah işe başlamak için bilgisayarınızı açtığınızda gelen kutunuzda yüzlerce okunmamış e-posta mı var? Çoğumuz bunu sıradan bir spam dalgası olarak görüp hepsini siler geçeriz. Ancak siber güvenlik uzmanları, bu yoğun e-posta trafiğinin arkasında çok daha ciddi bir niyetin yatabileceği konusunda uyarıyor: e-posta bombardımanı olarak adlandırılan bu yöntem, kritik güvenlik bildirimlerini gizlemek için bir sis perdesi işlevi görebilir.
Son dönemde artan sayıda saldırı, kurbanların dikkatini dağıtmak ve gerçek tehdidi fark etmelerini engellemek için planlı bir şekilde gerçekleştiriliyor. Peki bu saldırı tam olarak nasıl işliyor, hangi sinyalleri gözden kaçırıyoruz ve kendimizi nasıl koruyabiliriz?
E-posta Bombardımanı Nedir?
E-posta bombardımanı, kısa sürede hedefe çok sayıda istenmeyen e-posta göndererek gelen kutusunu doldurma esasına dayanır. Bu e-postalar genellikle değersiz içerikler, sahte anketler, abonelik iptalleri veya tanıdık olmayan kaynaklardan gelen bildirimler olabilir. Amaç, kullanıcının dikkatini dağıtmak ve gerçek önemli iletilerin gözden kaçmasını sağlamaktır.
Bu taktik, özellikle kimlik avı (phishing) saldırılarıyla birlikte kullanıldığında daha da tehlikeli hale gelir. Saldırgan, bir yandan gelen kutusunu gereksiz e-postalarla doldururken diğer yandan da kurbana, hesap bilgilerini güncellemesi veya bir bağlantıya tıklaması gerektiğini söyleyen sahte bir güvenlik uyarısı gönderebilir. Kullanıcı, yüzlerce e-posta arasında bu kritik görünen iletiyi fark ettiğinde ise artık çok geç olabilir.
Neden Şimdi Daha Sık Görülüyor?
Dijitalleşmenin hız kazanmasıyla birlikte e-posta hesaplarımız kişisel ve kurumsal hayatımızın merkezinde yer alıyor. Bankacılık işlemlerinden sosyal medya bildirimlerine, iş yazışmalarından alışveriş onaylarına kadar pek çok kritik bilgi e-posta üzerinden akıyor. Saldırganlar da bu yoğunluğu fırsat bilerek, kullanıcıların dikkatini dağıtacak yöntemlere yöneliyor.
Özellikle otomatik filtrelerin yetersiz kaldığı durumlarda, e-posta bombardımanı saldırıları kolayca fark edilmiyor. Çünkü çoğu zaman bu e-postalar tek başına zararsız görünür; bir araya geldiklerinde ise gerçek tehdidin üzerini örten bir örtü oluştururlar.
Hangi Sektörler Daha Risk Altında?
Finans, sağlık, e-ticaret ve kamu kurumları gibi hassas verilerle çalışan sektörler bu tür saldırıların başlıca hedefi. Ancak bireysel kullanıcılar da unutulmamalı: Kişisel e-posta hesapları üzerinden yapılan saldırılar, sosyal medya hesaplarının ele geçirilmesinden kimlik hırsızlığına kadar geniş bir yelpazede sonuç doğurabiliyor.
Gerçek Tehdit: Gizlenen Güvenlik Uyarıları
E-posta bombardımanının en tehlikeli yönü, kullanıcıların gerçek güvenlik bildirimlerini gözden kaçırmasına neden olması. Örneğin, bankanızdan gelen "hesabınıza olağan dışı bir giriş tespit edildi" şeklindeki bir uyarı, yüzlerce spam e-postanın arasında kaybolup gidebilir. Saldırganlar bu durumu, hesap ele geçirme veya para transferi gibi işlemleri gerçekleştirmek için kullanabilir.
Daha da kötüsü, bazı saldırılar "bildirim yorgunluğu" yaratmayı hedefler. Kullanıcı artık gelen kutusundaki uyarıları görmemeye başladığında, gerçek bir güvenlik ihlali karşısında tepki verme yetisini kaybeder. Bu durum, kurumsal ortamlarda veri sızıntılarına kadar varan ciddi sonuçlar doğurabilir.
Bir Örnek Senaryo
Diyelim ki bir çalışan, sabah işe geldiğinde gelen kutusunda 200'den fazla e-posta görüyor. Bunların çoğu bülten, kampanya veya sahte bildirimlerden oluşuyor. Çalışan hızlıca hepsini seçip siliyor. Ancak aralarında, BT departmanından geldiği iddia edilen ve "şifrenizi acilen güncelleyin" diyen bir e-posta vardı. Çalışan bu e-postayı fark etmeden sildi. Ertesi gün, aynı e-posta tekrar gönderiliyor ve bu kez çalışan tıklıyor. Sonuç: Kimlik bilgileri çalınıyor ve kurumsal ağa yetkisiz erişim sağlanıyor.
Kendinizi Nasıl Korursunuz?
E-posta bombardımanı saldırılarına karşı bireysel ve kurumsal düzeyde alınabilecek önlemler var. İşte uygulanabilir adımlar:
- Gelen kutusu hijyeninizi koruyun: Düzenli olarak gereksiz e-postalara abonelikten çıkın ve spam filtrelerinizi güncel tutun. Bu, gerçek uyarıların gözden kaçma riskini azaltır.
- Bildirimleri önceliklendirin: Bankanız, sosyal medya hesaplarınız ve iş e-postanız için ayrı klasörler oluşturun ve bildirimleri otomatik olarak bu klasörlere yönlendirin.
- Şüpheli e-postaları bildirin: Kurumsal ortamda, şüpheli e-postaları derhal BT ekibine bildirin. Bireysel kullanıcılar ise e-posta sağlayıcılarının spam bildirme özelliğini kullanabilir.
- İki faktörlü kimlik doğrulamayı (2FA) etkinleştirin: Bu, kimlik bilgileri çalınsa bile hesabınıza yetkisiz erişimi zorlaştırır.
- Güvenlik yazılımlarınızı güncelleyin: Güncel antivirüs ve anti-phishing yazılımları, zararlı bağlantıları ve ekleri tespit edebilir.
Unutmayın, e-posta bombardımanı sadece bir rahatsızlık değil, aynı zamanda bir uyarı işareti olabilir. Gelen kutunuzda beklenmedik bir yoğunluk varsa, bu durumu ciddiye alın ve hemen harekete geçin.
Sıkça Sorulan Sorular
E-posta bombardımanı ile normal spam arasındaki fark nedir?
Normal spam genellikle tek seferlik ve rastgele gönderilirken, e-posta bombardımanı kısa sürede çok sayıda e-postanın kasıtlı olarak gönderilmesiyle karakterizedir. Amaç, gelen kutusunu doldurarak gerçek iletileri gizlemektir.
Bu tür bir saldırıya maruz kaldığımı nasıl anlarım?
Ani bir e-posta akışı, tanımadığınız göndericilerden gelen çok sayıda ileti ve genellikle aynı konu satırına sahip mesajlar dikkat çekicidir. Ayrıca, birkaç dakika içinde onlarca bildirim alıyorsanız şüphelenmelisiniz.
E-posta bombardımanı sırasında hangi e-postaları silmeliyim?
Tanımadığınız göndericilerden gelen, ek dosya içeren veya sizi bir bağlantıya tıklamaya yönlendiren e-postaları silin. Ancak bankanız veya güvenilir hizmet sağlayıcılarınızdan gelen bildirimleri silmeden önce dikkatlice inceleyin.
Kurumsal e-posta hesapları için ek önlemler nelerdir?
Kurumlar, gelişmiş spam filtreleri, e-posta kimlik doğrulama protokolleri (SPF, DKIM, DMARC) ve çalışan farkındalık eğitimleri ile koruma sağlayabilir. Ayrıca, gelen e-postaları otomatik olarak kategorize eden yapay zeka destekli çözümler de etkili olabilir.
E-posta bombardımanı bir veri ihlali midir?
Tek başına bir veri ihlali değildir, ancak genellikle daha büyük bir saldırının parçasıdır. Eğer bombardıman sırasında hassas bilgileriniz çalınırsa, bu bir veri ihlali olarak değerlendirilir ve yasal bildirim gerektirebilir.